物联网安全防护核心技术揭秘 从终端到云端的全链路研发实践
引言:万物互联时代的安全挑战
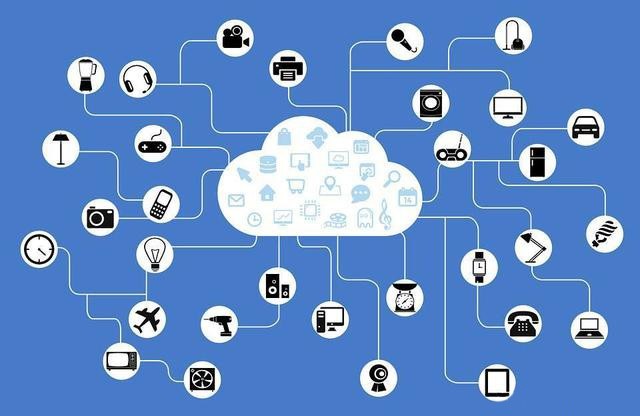
随着5G、边缘计算与人工智能的深度融合,物联网已从概念走向规模化落地,渗透到智慧城市、工业互联网、智能家居、车联网等关键领域。海量异构终端的接入、复杂的网络拓扑以及数据在端-边-云之间的持续流动,使物联网安全面临前所未有的挑战。据行业报告显示,超过60%的物联网设备存在不同程度的安全漏洞,分布式拒绝服务攻击(DDoS)、固件篡改、侧信道攻击等威胁日益猖獗。在此背景下,物联网安全防护技术的研发已成为产业发展的核心命题。本文将从终端安全、通信安全、边缘与云端安全三个维度,深入揭秘物联网安全防护的核心技术体系及研发实践。
一、终端安全:构建可信的第一道防线
物联网终端数量庞大、资源受限且部署环境复杂,是攻击者最易突破的薄弱环节。终端安全研发聚焦于三个核心方向:
1. 硬件可信根与安全启动
通过在SoC中集成可信平台模块(TPM)或物理不可克隆函数(PUF),为每台设备建立唯一且不可篡改的硬件身份。安全启动机制在设备上电时逐级验证固件签名,确保只有经过授权的代码才能运行,从根源上阻断恶意固件的植入。
2. 轻量级加密与安全通信协议
针对资源受限终端,研发团队普遍采用轻量级密码算法(如ASCON、PRESENT)和优化后的TLS/DTLS协议栈,在保障安全性的同时降低计算与功耗开销。例如,基于ECC的轻量级密钥交换方案已广泛应用于低功耗广域网(LPWAN)设备。
3. 运行时入侵检测与完整性度量
通过在终端部署轻量级代理,实时监控系统调用序列、内存访问模式及进程行为,结合机器学习模型识别异常行为。完整性度量机制则周期性地对关键代码段与配置数据进行哈希校验,及时发现并阻断篡改行为。
二、通信安全:打造端到端加密与动态信任通道
物联网通信链路多样(Wi-Fi、BLE、Zigbee、LoRa、蜂窝网络等),协议异构且部分标准本身存在安全缺陷。通信安全研发的核心在于构建自适应、端到端的加密与信任体系。
1. 零信任架构下的动态认证
传统基于边界的信任模型已无法适应物联网的动态拓扑。研发团队引入零信任理念,在每次通信前都对设备身份、网络环境与行为基线进行持续评估。基于证书或令牌的双向认证机制确保只有合法设备才能加入网络,并支持密钥的周期性轮换。
2. 抗干扰与防重放攻击的加密协议栈
针对无线信道的开放性,研发中采用带时间戳与序列号的加密帧结构,有效抵御重放攻击。结合信道指纹与物理层特征(如RSSI、CSI)进行设备指纹识别,增加攻击者伪造设备的难度。
3. 安全隧道与流量混淆
在设备与网关之间建立基于WireGuard或IPsec的轻量级安全隧道,对传输数据进行封装加密。针对流量分析攻击,研发团队还引入了流量填充与混淆机制,隐藏通信模式特征。
三、边缘与云端安全:构建智能协同的纵深防御
边缘计算将数据处理下沉至网络边缘,降低了时延但扩大了攻击面;云平台则汇聚海量数据,成为高价值攻击目标。边缘与云端安全研发需协同实现威胁情报共享与自动化响应。
1. 边缘安全网关与微隔离
在边缘节点部署安全网关,执行访问控制、入侵防御与数据脱敏。通过微隔离技术将不同安全等级的物联网域进行逻辑隔离,限制横向移动。研发中采用基于eBPF的内核级监控,实现细粒度的流量管控与异常检测。
2. 云平台安全与数据隐私保护
云端安全研发涵盖身份与访问管理(IAM)、安全编排自动化与响应(SOAR)、以及数据全生命周期保护。在数据隐私方面,研发团队探索联邦学习与同态加密技术在物联网数据分析中的应用,实现在不暴露原始数据的前提下完成模型训练与推理。
3. 威胁情报驱动的协同防御
构建覆盖端-边-云的威胁情报平台,通过STIX/TAXII标准实现情报的实时共享。当边缘节点检测到异常时,可自动触发云端策略更新,并下发至同组终端形成免疫,大幅缩短响应时间。
四、研发实践与未来展望
在物联网安全技术的研发实践中,我们遵循“安全左移”原则,将安全需求融入产品设计初期。通过建立模拟攻击靶场、开展固件模糊测试与渗透测试,持续验证防护效果。开源社区与行业标准(如ETSI EN 303 645、ISO/IEC 27400)为研发提供了重要参考。
物联网安全研发将呈现三大趋势:一是AI驱动的自适应安全,利用大模型实现未知威胁的实时检测与策略生成;二是零接触安全配置,通过安全芯片与远程证明实现设备的即插即用安全入网;三是隐私增强计算的大规模落地,在保障数据可用性的同时满足合规要求。物联网安全是一场持久战,唯有持续研发与生态协同,方能筑牢万物互联的安全基石。
如若转载,请注明出处:http://www.ebnvogm.com/product/3.html
更新时间:2026-11-03 16:57:02